Le Wi-Fi legacy ne correspond pas à une norme IEEE unique. Le terme recouvre l’ensemble des mécanismes d’association, de chiffrement et de modulation qu’un réseau moderne doit encore prendre en charge pour ne pas exclure des clients anciens. Nous observons sur le terrain que cette notion dépasse largement le simple rattachement aux standards 802.11a, b ou g : elle concerne aussi des implémentations WPA2 strictes, des pilotes figés ou des piles protocolaires incapables de négocier les extensions récentes.
Mode de transition WPA2/WPA3 et appareils Wi-Fi legacy
Le principal point de friction ne se situe pas au niveau du débit, mais de l’authentification. Quand un point d’accès annonce un réseau en mode WPA2/WPA3 mixte, il expose deux mécanismes simultanés dans ses trames beacon. Les clients récents négocient WPA3-SAE, les anciens se rabattent sur WPA2-PSK.
A découvrir également : Comment savoir si vous êtes UEFI ou Legacy ?
En théorie, la cohabitation est transparente. En pratique, des pilotes datés interprètent mal la présence conjointe des deux suites de chiffrement. Le réseau peut apparaître masqué, ou le client échouer lors du four-way handshake sans message d’erreur explicite.
Les retours de dépannage convergent vers deux solutions : mettre à jour le firmware du point d’accès, ou créer un SSID WPA2 dédié et isolé pour les appareils legacy. La seconde option a l’avantage de circonscrire la surface d’attaque.
A voir aussi : Un compte Google est-il la même chose qu’un e-mail ?
Pourquoi le mode mixte ne suffit pas toujours
Un client legacy qui s’associe en WPA2-PSK maintient ouverte une voie d’authentification par clé pré-partagée. Tant que ce mécanisme reste actif sur le SSID principal, les faiblesses connues de WPA2 (attaques par dictionnaire hors ligne sur le PMKID, déauthentification non protégée) restent exploitables.
Nous recommandons de ne pas considérer le mode de transition comme un compromis durable. C’est un palliatif le temps de remplacer ou de segmenter les équipements concernés.
Bande 6 GHz et rupture de rétrocompatibilité Wi-Fi
La bande 6 GHz introduite par le Wi-Fi 6E marque un changement de doctrine. Contrairement aux bandes 2,4 et 5 GHz, le 6 GHz n’accepte aucun mode WPA2 ni WPA2/WPA3 mixte. L’usage de WPA3-SAE et la protection obligatoire des trames de gestion (Protected Management Frames) y sont des prérequis imposés par la spécification.
Conséquence directe : un appareil legacy ne verra jamais un réseau 6 GHz. Il ne recevra pas les trames beacon correspondantes et ne pourra pas tenter de s’associer. Ce n’est pas un bug, c’est une décision architecturale de l’IEEE pour assainir la bande la plus récente.
Pour les administrateurs réseau, cela signifie que la cohabitation legacy se joue exclusivement sur les bandes 2,4 et 5 GHz. Le 6 GHz devient de facto une zone « propre », réservée aux clients conformes aux exigences de sécurité actuelles.
Segmentation réseau pour appareils legacy : VLAN et SSID dédié
Isoler les clients anciens sur un SSID séparé n’est qu’une partie de la réponse. Sans segmentation au niveau réseau, un appareil legacy compromis peut pivoter vers le reste de l’infrastructure. Nous observons que la bonne pratique combine plusieurs couches :
- Un SSID dédié en WPA2-PSK, limité à la bande 2,4 GHz, avec un VLAN distinct qui n’a accès qu’à Internet (pas au réseau local principal).
- Des règles de pare-feu inter-VLAN interdisant toute communication initiée depuis le segment legacy vers les sous-réseaux internes.
- Une surveillance des associations sur ce SSID : un client inconnu qui s’y connecte signale soit un appareil oublié, soit une tentative d’intrusion via la voie WPA2 moins robuste.
- Un inventaire régulier des appareils associés pour planifier le retrait des équipements non maintenus.
Cette architecture est accessible sur la plupart des routeurs prosumer et sur les box opérateurs récentes. Certaines, comme la Bbox Wi-Fi 6, proposent un « mode compatibilité » qui crée automatiquement un réseau additionnel pour les appareils non compatibles avec les standards récents.
Cas concret des objets connectés
Les capteurs IoT, les thermostats et certaines caméras IP constituent le gros du parc legacy dans un réseau domestique ou de petite entreprise. Ces appareils ne reçoivent souvent plus de mises à jour firmware et restent bloqués sur des piles Wi-Fi 802.11n en 2,4 GHz avec WPA2-PSK exclusif.
Les isoler dans un VLAN dédié protège le reste du réseau. Les laisser sur le SSID principal avec un mode de transition revient à maintenir une porte dérobée permanente.
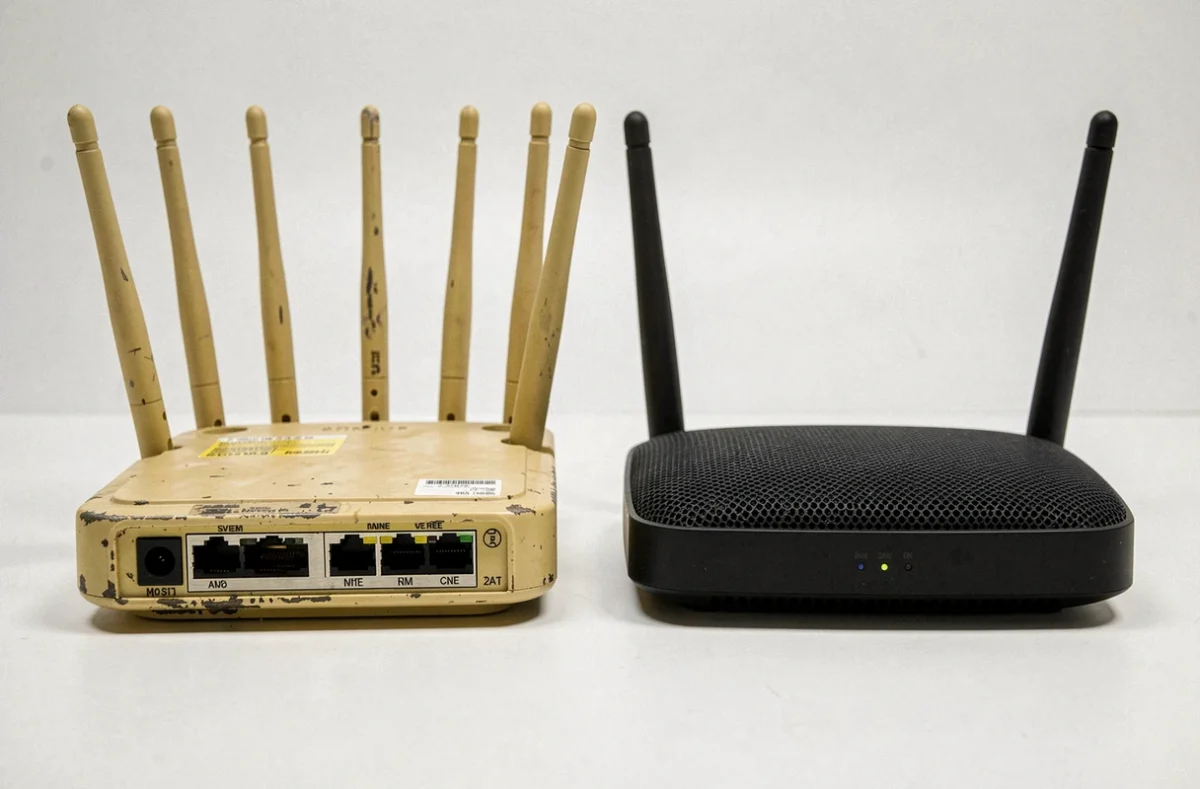
Wi-Fi legacy et impact sur les performances du réseau
Un point d’accès qui doit servir simultanément des clients legacy et des clients Wi-Fi 6 ou 7 subit un mécanisme de protection connu sous le nom de backward compatibility overhead. Le point d’accès envoie des trames de protection (RTS/CTS ou CTS-to-self) à un débit legacy avant de transmettre à un client rapide. Ce surcoût protocolaire ralentit l’ensemble du réseau, pas seulement le client ancien.
Sur la bande 2,4 GHz, où cohabitent souvent le plus d’appareils hétérogènes, l’impact est mesurable. La latence augmente, le temps d’accès au medium s’allonge, et le débit agrégé chute de manière significative dès qu’un seul client legacy est actif.
C’est une raison supplémentaire de dédier un SSID et une bande aux clients anciens : le SSID principal sur 5 GHz (ou 6 GHz) retrouve alors ses performances nominales.
Stratégie de retrait progressif du Wi-Fi legacy
Maintenir indéfiniment un réseau legacy n’est pas tenable. Chaque appareil ancien représente un coût en sécurité, en performance et en complexité d’administration. La démarche pragmatique consiste à inventorier les clients legacy, identifier ceux qui sont remplaçables à court terme, et fixer une date de désactivation du SSID WPA2 dédié.
Pour les équipements irremplaçables (automates industriels, capteurs spécialisés), une passerelle Ethernet filaire ou un bridge Wi-Fi dédié offre une alternative plus propre qu’un réseau sans fil legacy permanent.
Le Wi-Fi legacy est un héritage technique à gérer, pas à ignorer. Chaque réseau qui conserve une voie WPA2 ouverte pour « ne rien casser » accepte un compromis de sécurité qui mérite d’être documenté et borné dans le temps.